A picape da BYD que ligou o limpador sozinha: o que a brecha da central DiLink ensina a quem tem um carro conectado
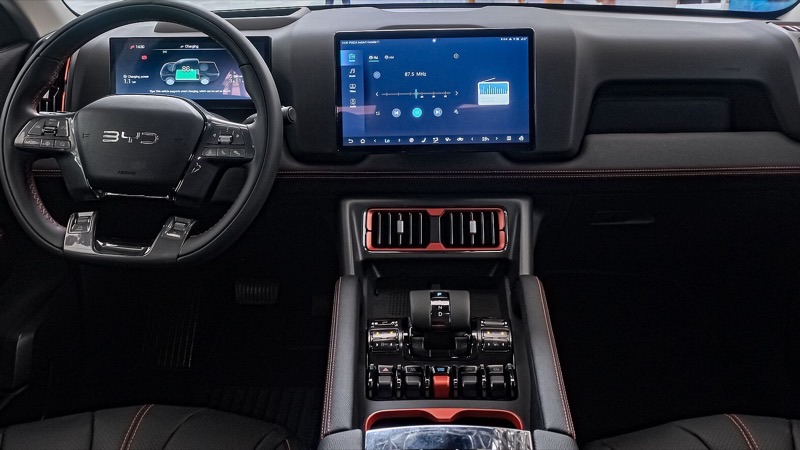
Imagine dirigir à noite numa estrada e, do nada, o farol apagar. Dois segundos depois, o limpador de para-brisa dispara na velocidade máxima, sem chuva. Você não encostou em nada. Alguém, em algum lugar, encostou por você.
A cena foi exibida pelo programa Four Corners, da emissora pública australiana ABC, no dia 21 de setembro. O carro era uma BYD Shark 6, a mesma picape híbrida plug-in que a marca vende no Brasil como Shark. Quem estava do outro lado do teclado era Dan Hreszczuk, da Fortify Labs, uma consultoria de segurança digital de Canberra que recebeu a picape por duas semanas com uma missão simples: descobrir até onde dá para ir.
Foi longe. Além do farol e do limpador, a equipe travou e destravou portas, mexeu no áudio, acompanhou a localização da picape em tempo real, ouviu conversas pelo microfone da cabine e acessou dados de celulares que haviam sido pareados com a central, incluindo contatos e histórico de chamadas. O programa não explicou como a porta foi aberta. Esse detalhe, como veremos, faz toda a diferença.
 Publicidade
O que a BYD admitiu, e o que ela não admitiu
A BYD da Austrália abriu uma investigação interna e, em 1º de outubro, divulgou o resultado ao site CarExpert. A fabricante reconheceu um "defeito de software" na central DiLink, o sistema de entretenimento baseado em Android que equipa a Shark e boa parte da linha BYD e Denza, inclusive os modelos vendidos aqui.
Segundo a empresa, o pesquisador usou uma ferramenta especial para ativar o Android Debug Bridge, o ADB, um recurso de desenvolvedor que normalmente fica desligado e que dá acesso profundo a qualquer dispositivo Android. Com o ADB ligado, ele instalou um aplicativo de terceiros não confiável. Os engenheiros da BYD reproduziram as duas etapas. "O pesquisador explorou um defeito de software para habilitar o ADB e, em seguida, instalar um aplicativo de terceiros não confiável", diz o comunicado.
Daí em diante, a BYD passa à defesa. Primeiro: o acesso inicial exigia contato físico com a central e não poderia ser feito remotamente. Segundo: qualquer aplicativo que pedisse localização ou microfone acionava uma janela de permissão na tela, que só podia ser aprovada tocando no painel. Terceiro, e mais importante: controlar faróis e limpadores não foi obra do aplicativo. Exigiu emendar fios e se conectar diretamente ao CAN bus, a rede interna por onde os módulos do carro conversam entre si.
A Fortify Labs não negou nada disso. Confirmou que abriu a fiação e instalou um Raspberry Pi, um computador do tamanho de um cartão de crédito vendido por algumas centenas de reais, para simular um módulo comprometido. E respondeu com uma frase que resume a discussão inteira: "em nenhum momento esta investigação foi sobre obter o acesso inicial ao veículo". O objetivo, segundo a consultoria, era simular o acesso remoto que a própria fabricante já tem sobre qualquer carro conectado, e mostrar o que acontece se esse poder cair em mãos erradas.
Quem está certo
Os dois. E é por isso que o episódio incomoda mais do que um simples furo de reportagem.
A BYD tem razão quando diz que ninguém vai apagar o farol da sua Shark de um sofá do outro lado do mundo, pelo menos não por esse caminho. O ataque exigia a picape nas mãos, uma ferramenta específica e um usuário disposto a tocar em "permitir" na tela. Não é a mesma coisa que uma falha explorável pela internet. O site Carscoops chegou a chamar o documentário de "hit piece", peça de ataque, por não deixar claro que a demonstração começou com o capô aberto e um alicate.
A Fortify também tem razão. Um defeito que permite ligar o modo de desenvolvedor na central de um carro de R$ 300 mil não deveria existir, e a própria BYD admitiu que é um defeito. Mais do que isso: uma vez instalado o aplicativo, a vigilância era real, remota e silenciosa. Localização, microfone e agenda do celular, tudo transmitido para fora do carro. Pense em quem tem acesso físico a veículos todos os dias: oficinas, lava-rápidos, manobristas, locadoras, ex-cônjuges com chave reserva. O ataque não precisa ser do outro lado do mundo para ser um problema.
Há um terceiro ponto que ninguém contesta: o CAN bus da maioria dos carros não verifica se uma mensagem é autêntica. Quando um módulo diz "liga o limpador", os outros obedecem, sem perguntar quem falou. Isso vale para a Shark e vale para o seu Onix. A BYD, por sinal, informou ter iniciado "uma avaliação de risco dedicada" sobre autenticidade, integridade e atualidade das mensagens CAN, o que é uma forma educada de dizer que o problema existe.
A correção, e a parte que ainda não tem data
A atualização prometida vai remover "o caminho não previsto" que permitia ativar o ADB pela interface da central. Será distribuída por over-the-air, sem visita à concessionária, mas só depois de "validação rigorosa". A BYD não disse quando. A Shark 6 será a primeira a receber; a fabricante afirma estar checando se outros modelos com DiLink precisam da mesma correção e que, se precisarem, vão receber.
No Brasil, a BYD não se pronunciou sobre o caso até o fechamento desta matéria. A central DiLink está presente em praticamente tudo o que a marca vende aqui, do Dolphin Mini à Shark, e as atualizações OTA da marca costumam chegar com atraso em relação à China e à Austrália. Também vale lembrar que a BYD afirma seguir a norma UN R155, que exige um sistema de gestão de segurança cibernética dos fabricantes. A Austrália está transformando essa regra em norma nacional (as minutas ADR 115 e 116). O Brasil não adota a R155 e não tem regra equivalente em vigor. Aqui, a segurança digital do seu carro é o que a fabricante decidir que seja.
A fabricante disse ainda que adicionou autenticação de dispositivo e isolamento físico à porta OBD, aquela tomada de diagnóstico embaixo do painel onde a oficina pluga o scanner. É um aceno a outro vetor conhecido: o rastreador ou o dongle de seguradora que você mesmo enfia ali e esquece.
O que fazer com o carro que está na sua garagem
Nada disso significa estacionar a Shark e voltar para o Corcel. Significa tratar o carro como se trata o celular, porque, na prática, ele virou um.
Primeiro: instale a atualização quando ela aparecer, e confira no menu da central se há alguma pendente. Carro conectado que fica meses sem atualizar é carro com buraco conhecido. Segundo: não instale aplicativos na central por fora da loja oficial. Vídeos de "como colocar Netflix na BYD" ensinam exatamente o truque que a Fortify usou. Terceiro: leia a janela de permissão antes de tocar em "permitir". Se um aplicativo de rádio pede microfone e localização o tempo todo, a resposta é não.
Quarto: cuidado com o que vai na porta OBD. Um dongle de seguradora ou de rastreamento é um módulo com acesso direto ao CAN. Use só os de empresa conhecida e tire quando não precisar mais. Quinto: ao vender, devolver ou tirar o carro da locadora, apague o pareamento do celular e faça a redefinição de fábrica da central. A agenda de contatos que a Fortify leu estava lá porque alguém pareou o telefone e nunca mais pensou nisso.
E, por fim, uma observação para a oficina que lê o AutoCidade: a próxima geração de "defeito elétrico" vai chegar com sintoma de assombração. Limpador que liga sozinho, trava que não obedece, farol que pisca. Antes de trocar o módulo, vale perguntar ao cliente quem andou mexendo na central. A Fortify Labs chamou o problema de "uma questão global" e pediu uma classificação por estrelas de segurança digital, nos moldes do Latin NCAP. Enquanto isso não existe, a estrela quem dá é o dono, e ela começa com uma pergunta simples: o que esse carro sabe sobre mim, e quem mais consegue perguntar a ele?
 Publicidade
Leia a materia completa na fonte original:
Ver no AutoCidade Editorial